Quels comptes sont concernés ?
Les membres de la communauté Unil disposent tous de deux comptes pour accéder aux principaux services informatiques : le compte Unil et le compte SWITCH edu-ID. Ces comptes sont protégés par des méthodes de connexion sécurisée (authentification multifacteur). L’un de ces moyens de connexion multifacteur, le SMS, ne pourra prochainement plus être utilisé sur ces deux comptes. Il laisse place à des méthodes plus modernes et déjà disponibles. Si vous utilisez encore exclusivement le SMS, vous devez configurer une autre méthode sur chacun de vos deux comptes :
| Compte | Identifiant | Accès aux services | Authentification multifacteur |
|---|---|---|---|
| Compte Unil | Votre adresse @unil.ch | Messagerie Unil, Wifi Eduroam, VPN, PrintUNIL … | Documentation en ligne |
| SWITCH edu-ID | Votre adresse e-mail privée ou votre adresse @unil.ch | Moodle, MyUNIL, Intranet … | Documentation en ligne |
Le SMS, pratique mais plus vraiment dans l’air du temps
Recevoir un code par SMS pour confirmer une connexion est devenu un geste courant. Cette méthode a longtemps offert un bon compromis entre simplicité et sécurité : même si une personne mal intentionnée obtenait votre mot de passe, il lui fallait encore accéder à votre téléphone pour se connecter.
Mais le SMS montre aujourd’hui ses limites. Sa réception dépend du réseau mobile, de l’opérateur et de différents intermédiaires techniques. Une panne, un bâtiment mal couvert ou un séjour dans une zone sans réseau peuvent suffire à bloquer temporairement l’accès à un service. Patienter devant une page de connexion en demandant un nouveau SMS toutes les trente secondes n’est ni très pratique, ni particulièrement moderne.
Les applications d’authentification fonctionnent différemment : elles génèrent directement les codes sur l’appareil. Une fois configurées, elles continuent donc à fonctionner même sans réseau mobile ni connexion à Internet.
Les limites de sécurité du SMS
Le SMS reste plus sûr qu’un simple mot de passe, mais il est moins robuste que les méthodes d’authentification plus récentes.
L’une des attaques les plus connues est l’échange frauduleux de carte SIM, ou SIM swapping. Une personne malveillante convainc l’opérateur de transférer votre numéro sur une autre carte SIM. Elle peut alors recevoir les codes d’authentification à votre place.
Les SMS peuvent également être interceptés ou détournés. Ils restent par ailleurs vulnérables à l’hameçonnage : si vous saisissez votre mot de passe et le code reçu sur une fausse page de connexion, une personne attaquante peut les réutiliser immédiatement.
Une application d’authentification réduit les risques liés au réseau téléphonique en générant les codes localement. Les clés d’accès (passkeys) vont encore plus loin : elles permettent de se connecter à l’aide d’un appareil connu, généralement déverrouillé avec un code PIN, une empreinte digitale ou la reconnaissance faciale. Elles sont aussi conçues pour mieux résister aux fausses pages de connexion.
Un petit SMS multiplié par toute l’Unil
Le coût d’un SMS peut sembler négligeable. Mais multiplié par le nombre de connexions et de membres de la communauté Unil, il finit par représenter une dépense récurrente importante.
SWITCH facture déjà l’utilisation du SMS aux institutions. De son côté, Microsoft cessera prochainement de prendre directement en charge son envoi. Les organisations qui souhaiteront continuer à proposer cette méthode devront recourir à un prestataire de téléphonie tiers et en assumer les frais.
Dans un contexte de restrictions budgétaires, maintenir une méthode moins fiable, moins sûre et plus coûteuse que les solutions disponibles ne se justifie plus.
Choisir votre nouvelle méthode de connexion sécurisée
Pour remplacer le SMS, plusieurs solutions s’offrent à vous :
1. Microsoft Authenticator, la méthode recommandée
Gratuite et disponible sur iPhone et Android, l’application Microsoft Authenticator fonctionne avec vos deux comptes. Pour le compte Unil, il suffit généralement d’approuver une notification sur votre téléphone. Pour SWITCH edu-ID, l’application affiche un code à six chiffres, renouvelé toutes les trente secondes, à saisir lors de la connexion. Une seule application protège ainsi vos deux comptes.
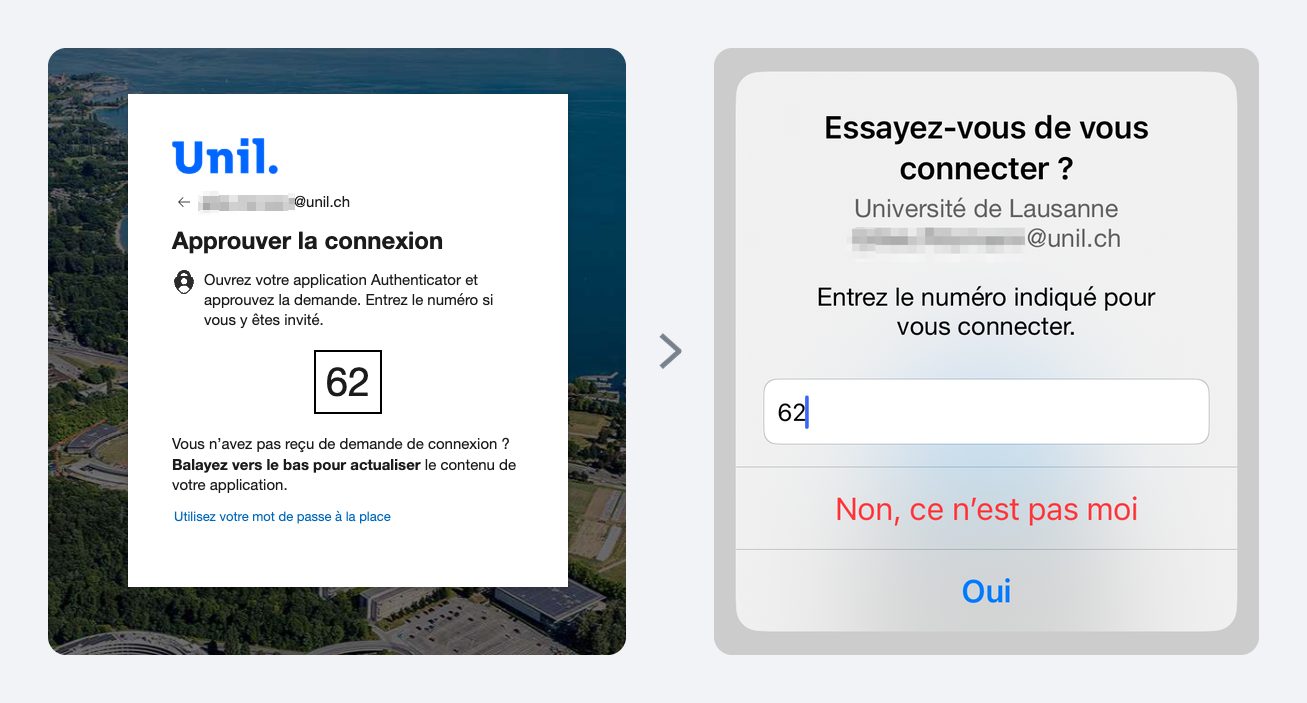
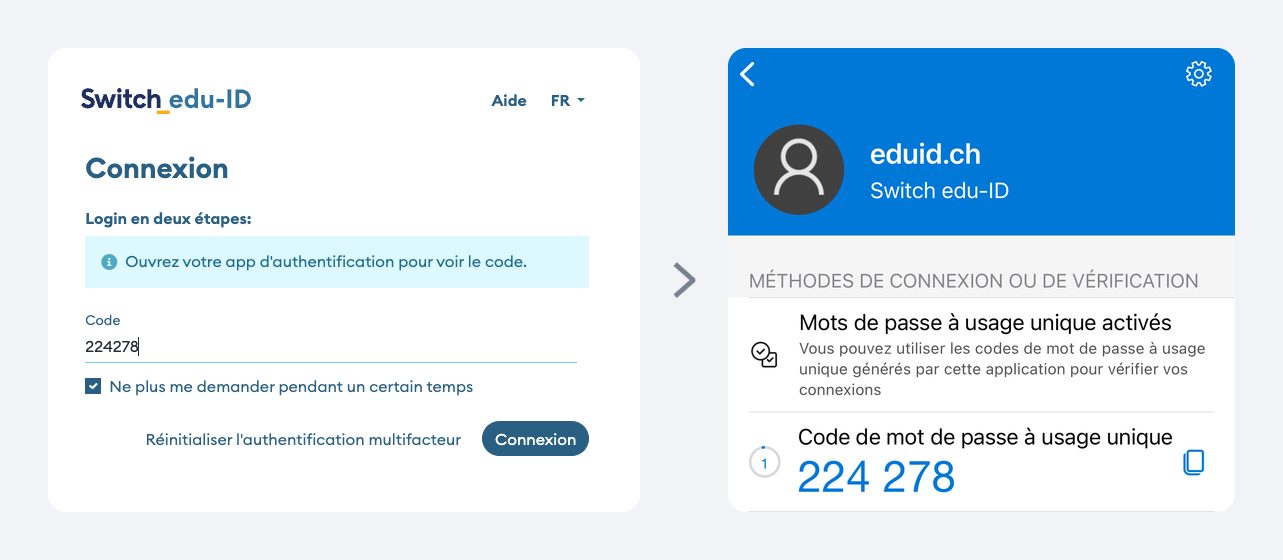
Si vous utilisez déjà une autre application d’authentification compatible (Apple Mots de passe, Google Authenticator, Authy, Bitwarden, 2FAS …) comme second facteur de connexion, vous pouvez l’utiliser également avec vos comptes Unil et SWITCH edu-ID.
2. Pas de smartphone ? Ente Auth sur votre ordinateur
Un smartphone n’est pas indispensable. L’application gratuite et open source Ente Auth peut être installée sur un ordinateur Windows, macOS ou Linux. Elle génère les codes nécessaires à la connexion directement sur l’ordinateur, sans dépendre d’un téléphone. Votre ordinateur devient alors votre second facteur : protégez-le par un mot de passe et pensez à cette application si vous en changez.
3. Les passkeys, pour les utilisateurs avancés
Les passkeys sont la méthode la plus sûre et souvent la plus agréable : vous vous connectez avec votre empreinte, votre visage ou le code PIN de votre appareil, sans code à recopier. Elles fonctionnent avec vos deux comptes.
Leur mise en place varie toutefois beaucoup selon l’appareil, le système, le navigateur et le gestionnaire de mots de passe utilisés. Il n’est donc pas possible de proposer une marche à suivre simple qui convienne à tout le monde. Nous les réservons aux personnes à l’aise avec ces réglages, et conseillons de conserver une application d’authentification comme méthode de secours.
| Solution | Compte Unil | SWITCH edu-ID | Avantages | Inconvénients |
|---|---|---|---|---|
| Microsoft Authenticator smartphone | Recommandé | Recommandé | • Une seule application pour les deux comptes • Simple notification à approuver (compte Unil) • Marche à suivre détaillée et soutien du help desk | • Nécessite un smartphone compatible • À transférer lors d’un changement de téléphone |
| Autres applications compatibles (Apple Mots de passe, Google Authenticator, Authy, Bitwarden, …) appareil compatible | Possible | Possible | • Une seule application pour les deux comptes • Conserver et utiliser l’application que vous connaissez déjà • Variables selon les applications | • Moins de soutien du help desk • Variables selon les applications |
| Ente Auth ordinateur | Possible | Possible | • Pas besoin de smartphone • Une seule application pour les deux comptes • Gratuite et open source (Windows, macOS, Linux) | • À transférer lors d’un changement d’ordinateur • Connexion aux comptes depuis un autre appareil plus complexe |
| Passkey appareil compatible | Possible (avancé) | Possible (avancé) | • Méthode la plus sûre • Connexion rapide (empreinte, visage, PIN) | • Configuration différente selon les appareils • Pas de marche à suivre universelle • Méthode de secours conseillée |
Que se passe-t-il si je n’ai rien changé au 1er février ?
Si le SMS est votre seul second facteur, vous ne pourrez plus vous connecter à partir du 1er février 2027. Votre compte n’est pas supprimé, mais vous devrez passer par une procédure de déblocage (qui peut prendre du temps) afin d’en récupérer l’accès :
- Compte Unil : contactez le help desk du Centre informatique. Après vérification de votre identité, il vous remettra un accès temporaire pour configurer une nouvelle méthode.
- SWITCH edu-ID : ce compte est géré par SWITCH, et le Centre informatique ne peut pas le débloquer. Utilisez le code de récupération reçu lors de la configuration de votre second facteur, ou suivez la procédure sur eduid.ch/mfa-recovery.
Le plus simple reste donc de faire le changement dès maintenant.
À faire avant le 1er février 2027
Vous utilisez encore le SMS pour valider vos connexions ? Un e-mail vous sera prochainement envoyé afin de vous inviter à adopter une autre méthode d’authentification.
Vous n’avez cependant pas besoin d’attendre cette communication pour agir. Les démarches à suivre sont d’ores et déjà disponibles sur le Wiki du Centre informatique :
Image d’en-tête : Girl with red hat sur Unsplash